Die DGRC-Plattform
Governance, Risiken & Compliance
Die DGRC-Plattform
Governance, Risiken & Compliance
DGRC ist Ihre umfassende Plattform für die effiziente Verwaltung Ihres Cybersicherheits- und Datenschutzprogramms auf Grundlage anerkannter Standards (ISO 27001, NIST, DSG usw.) oder Ihres eigenen Managementsystems.
Zentrale Funktionen
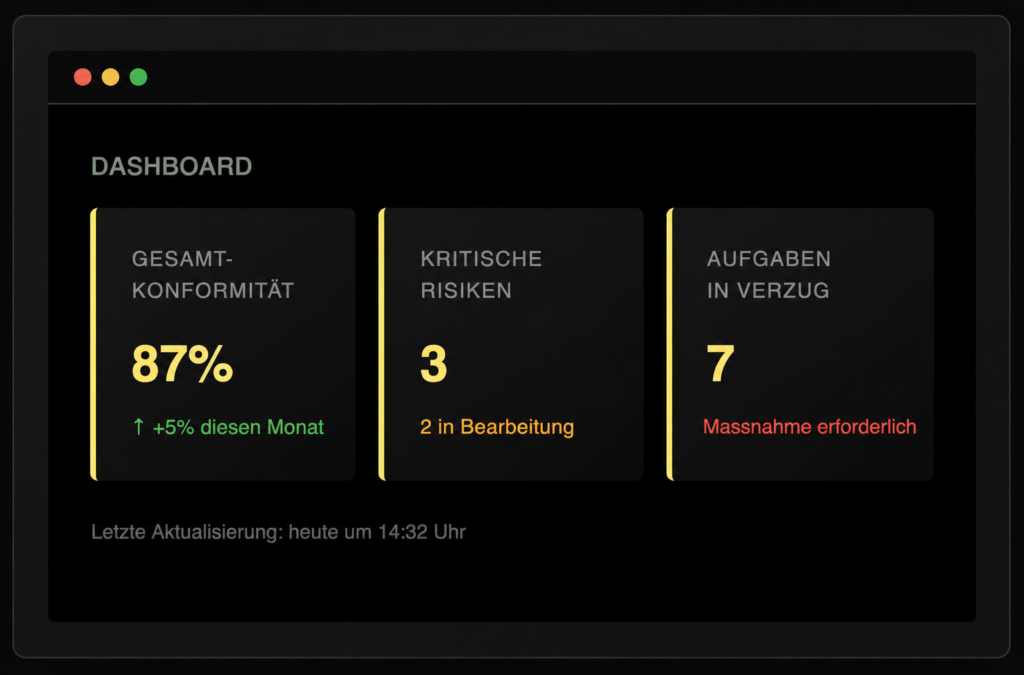
Dashboard & KPIs
Visualisieren Sie den Status Ihres Sicherheits- und Compliance-Programms in Echtzeit mit individuell anpassbaren Leistungskennzahlen.
- Überwachung überfälliger Aufgaben und Aktivitäten
- Übersicht über kritische Risikens
- Excel-Import und -Export möglich

Analyse von Cyberrisiken & Compliance
Identifizieren, bewerten und behandeln Sie Ihre Risiken strukturiert mit unserer integrierten Risikoanalyse-Engine.
- Anpassbare Risikomatrix
- Dokumentierte Massnahmenpläne
- Zugewiesene Verantwortliche und Prüfer
- Vollständiger Änderungsverlauf
Verwaltung der Aktivitäten: Verantwortliche, Prüfer & Nachverfolgung
Jede Aktivität verfügt über einen Verantwortlichen und einen Prüfer. Dokumentieren, verfolgen und messen Sie den Fortschritt mit klaren Statusangaben.
- Zuweisung von Verantwortlichen und Prüfern
- Status: Zu erledigen, In Bearbeitung, Erledigt, Überfällig
- Dokumentation und Anhänge

Drei Lizenzstufen
Drei ergänzende Lizenzstufen ermöglichen jeder Organisation eine Lösung, die auf ihre Ziele, Bedürfnisse und ihren Reifegrad abgestimmt ist, mit der Möglichkeit, jederzeit auf die nächste Stufe zu wechseln.
Stufe I
Operative Steuerung
- Sicherheitsziele
- Auditergebnisse
- Sicherheitsroutinen
- Schlüsselkennzahlen (KPIs)
Stufe II
Assets und Risiken
- Inventar der Assets
- Inventar und Steuerung der Lieferanten
- Inventar und Verwaltung der Dokumente
- Risikoanalysen
Stufe III
Compliance und Verbesserung
- DSG/DSGVO-Compliance
- ISO 27001, 42001 usw.
- Cyber-Safe-Label
- Privacy & Security by Design
- Register der Ausnahmen
- Vorfälle und Nichtkonformitäten
- Kontinuierliche Verbesserung
Sicherheit & Compliance der Plattform
Hosting in der Schweiz
Ihre Daten werden ausschliesslich in der Schweiz in hochverfügbaren und sicheren Rechenzentren gehostet. Die Plattform kann auch innerhalb Ihrer eigenen Infrastruktur gehostet werden.
Entwickelt von einem nach ISO 27001 zertifizierten Schweizer Unternehmen
DGRC wird von einem nach ISO 27001 zertifizierten Schweizer Unternehmen entwickelt und gewartet und gewährleistet damit höchste Sicherheitsstandards bereits bei der Entwicklung.
Sichere Zugänge mit Zwei-Faktor-Authentifizierung
Schutz Ihres Kontos durch Zwei-Faktor-Authentifizierung (2FA).
Regelmässige Penetrationstests
Die Plattform wird regelmässigen Penetrationstests durch unabhängige Experten unterzogen, um potenzielle Schwachstellen proaktiv zu identifizieren und zu beheben.
Ende-zu-Ende-Verschlüsselung
Alle Daten werden während der Übertragung und im Ruhezustand verschlüsselt, wodurch ihre Vertraulichkeit jederzeit gewährleistet wird.
Automatische tägliche Backups
Ihre Daten werden täglich automatisch gesichert.
Warum DGRC wählen?
Flexibel & anpassbar
Passen Sie die Plattform an Ihre Standards (ISO 27001, NIST, DSG, Cyber-Safe) an oder erstellen Sie Ihr eigenes Managementsystem.
Schneller Start mit vorkonfigurierten Beispielen
Vermeiden Sie einen Start bei null und sparen Sie wertvolle Zeit: Die Plattform kann mit mehreren bereits integrierten Beispielen bereitgestellt werden: Listen von Sicherheitsaktivitäten, Risikoanalysen, Ziele usw.
Kontrolle über Ihr Managementsystem
Zentralisieren und steuern Sie die Verwaltung Ihres Managementsystems.
Support durch Fachexperten
Erhalten Sie Unterstützung von Sicherheitsexperten und Juristen für Datenschutz, die selbst mehrere Managementsysteme betreuen.
FAQ
DGRC-Plattform
Warum DGRC statt Excel verwenden?
Excel stösst schnell an seine Grenzen, sobald Ihr Programm komplexer wird: mehrere Dateien, die im Umlauf sind, unterschiedliche Versionen, keine Nachverfolgung, wer was geändert hat, und manuelle Erinnerungen für jeden Termin. DGRC zentralisiert alles an einem Ort: zugewiesene Verantwortliche und Prüfer, klare Fortschrittsstatus, vollständiger Änderungsverlauf und ein Dashboard in Echtzeit. Sie gewinnen an Zuverlässigkeit, Nachvollziehbarkeit und Sicherheit – genau das, was ISO-27001- oder Cyber-Safe-Auditoren und wahrscheinlich auch Sie selbst erwarten.
Wie hilft mir DGRC bei der Nachverfolgung meines Sicherheitsprogramms?
Die Plattform bietet ein Dashboard mit individuell anpassbaren Schlüsselkennzahlen, die Ihnen einen Echtzeitüberblick über den Status Ihres Programms geben. Sie sehen auf einen Blick überfällige Aufgaben und Aktivitäten, zu behandelnde kritische Risiken und den allgemeinen Fortschritt. Die Daten können je nach Bedarf in Excel importiert und exportiert werden und umgekehrt.
Wie funktioniert die Risikoanalyse in DGRC?
DGRC verfügt über eine strukturierte Risikoanalyse-Engine. Sie identifizieren, bewerten und behandeln Ihre aktuellen und verbleibenden Risiken, dokumentieren Ihre Massnahmenpläne, weisen Verantwortliche und Prüfer zu und behalten einen vollständigen Änderungsverlauf. So bleibt jede Entscheidung nachvollziehbar und begründbar.
Wie erleichtert die Plattform die Nachverfolgung von Aufgaben und Verantwortlichkeiten?
Jede Aktivität verfügt über einen klar definierten Verantwortlichen und einen Prüfer. Sie verfolgen den Fortschritt anhand eindeutiger Statusangaben (zu erledigen, in Bearbeitung, erledigt, überfällig) und können Dokumentationen und Nachweise direkt an die Aktivitäten anhängen. Jeder weiss, was zu tun ist, und nichts geht unter.
Muss ich alles von Grund auf neu aufbauen?
Nein. Die Plattform kann mit bereits integrierten Beispielen bereitgestellt werden: Listen von Sicherheitsaktivitäten, Risikoanalysen, Ziele usw. Sie starten mit einer konkreten Grundlage, die Sie an Ihren Kontext anpassen können, und sparen dadurch wertvolle Zeit bei der Einführung. Zudem erhalten Sie Unterstützung von Sicherheitsexperten und auf Datenschutz spezialisierten Juristen, die selbst mehrere Managementsysteme betreuen.