Pourquoi le pilotage de l’ISO 27001 pose-t-il problème dans la pratique ?
Obtenir la certification ISO 27001 implique de documenter des dizaines de processus, de suivre des risques dans la durée et de prouver, preuves à l’appui, que le système de management de la sécurité de l’information (SMSI) fonctionne réellement. Beaucoup d’organisations démarrent ce chantier avec les outils qu’elles ont sous la main : un tableur Excel avec plusieurs feuilles, un agenda partagé pour les échéances, et quelques dossiers partagés pour la documentation.
Cette approche pourrait fonctionner un temps, notamment lors de l’implémentation du SMSI. Mais dès que le programme doit fonctionner avec toutes les parties prenantes et les différentes activités qui le compose, les limites deviennent difficiles à ignorer.
Peut-on vraiment gérer l’ISO 27001 avec Excel et un agenda ?
Dans les faits, oui, au démarrage. Mais l’expérience montre que ce type de dispositif ne tient pas dans la durée. Plusieurs fichiers finissent par circuler en parallèle, des versions divergent, personne ne sait plus qui a modifié quoi ni quand. Les relances pour les échéances se font manuellement, au risque d’en oublier. Et surtout, un tableur ne permet ni de centraliser les documents probants, ni de gérer finement les droits d’accès selon les rôles de chacun (responsable, validateur, auditeur).
Or ce sont précisément ces éléments de traçabilité, historique des modifications et de gestion des accès, que les auditeurs ISO 27001 examinent en priorité. Un SMSI qui repose sur des fichiers épars est plus difficile à défendre en audit, même si le contenu documentaire est correct sur le fond.
Pourquoi Data Guardians ne réalise que des implémentations outillées ?
Chez Data Guardians, nous avons fait un choix clair : nous n’accompagnons plus aucune implémentation ISO 27001 sans plateforme dédiée. Ce n’est pas une question de principe, mais un constat de terrain. Nous avons vu trop d’organisations investir des mois de travail dans des fichiers Excel devenus ingérables, avec des risques non mis à jour, des preuves d’audit dispersées et une charge de suivi qui retombe sur une seule personne, souvent débordée.
Un outil spécialisé change la donne : il centralise la gestion du suivi documentaire, automatise la gestion des échéances, historise chaque action et permet une vision d’ensemble en temps réel. C’est ce qui transforme une obligation de conformité en un système réellement piloté.
Qu’est-ce que la plateforme DGRC et pourquoi convient-elle à l’ISO 27001 ?
DGRC est la plateforme de gouvernance est la plateforme de gouvernance, risques et conformité opérée par Data Guardians. Elle a été pensée dès le départ pour accompagner des référentiels comme l’ISO 27001, le NIST, la LPD ou le RGPD, le label Cyber-Safe mais aussi pour s’adapter à un système de management propre à l’organisation.
Concrètement, DGRC propose un tableau de bord avec des indicateurs personnalisables, un moteur d’analyse des risques structuré, ainsi qu’une gestion fine des activités avec responsables et validateurs assignés à chaque tâche. Chaque document, chaque décision, chaque modification reste tracée et consultable dans le temps, exactement ce qu’un auditeur ISO 27001 cherche à vérifier.
Quels sujets DGRC couvrent ?
La force de DGRC réside dans son architecture modulaire et évolutive. La plateforme s’adapte à la maturité de l’organisation plutôt que d’imposer une seule façon de faire :
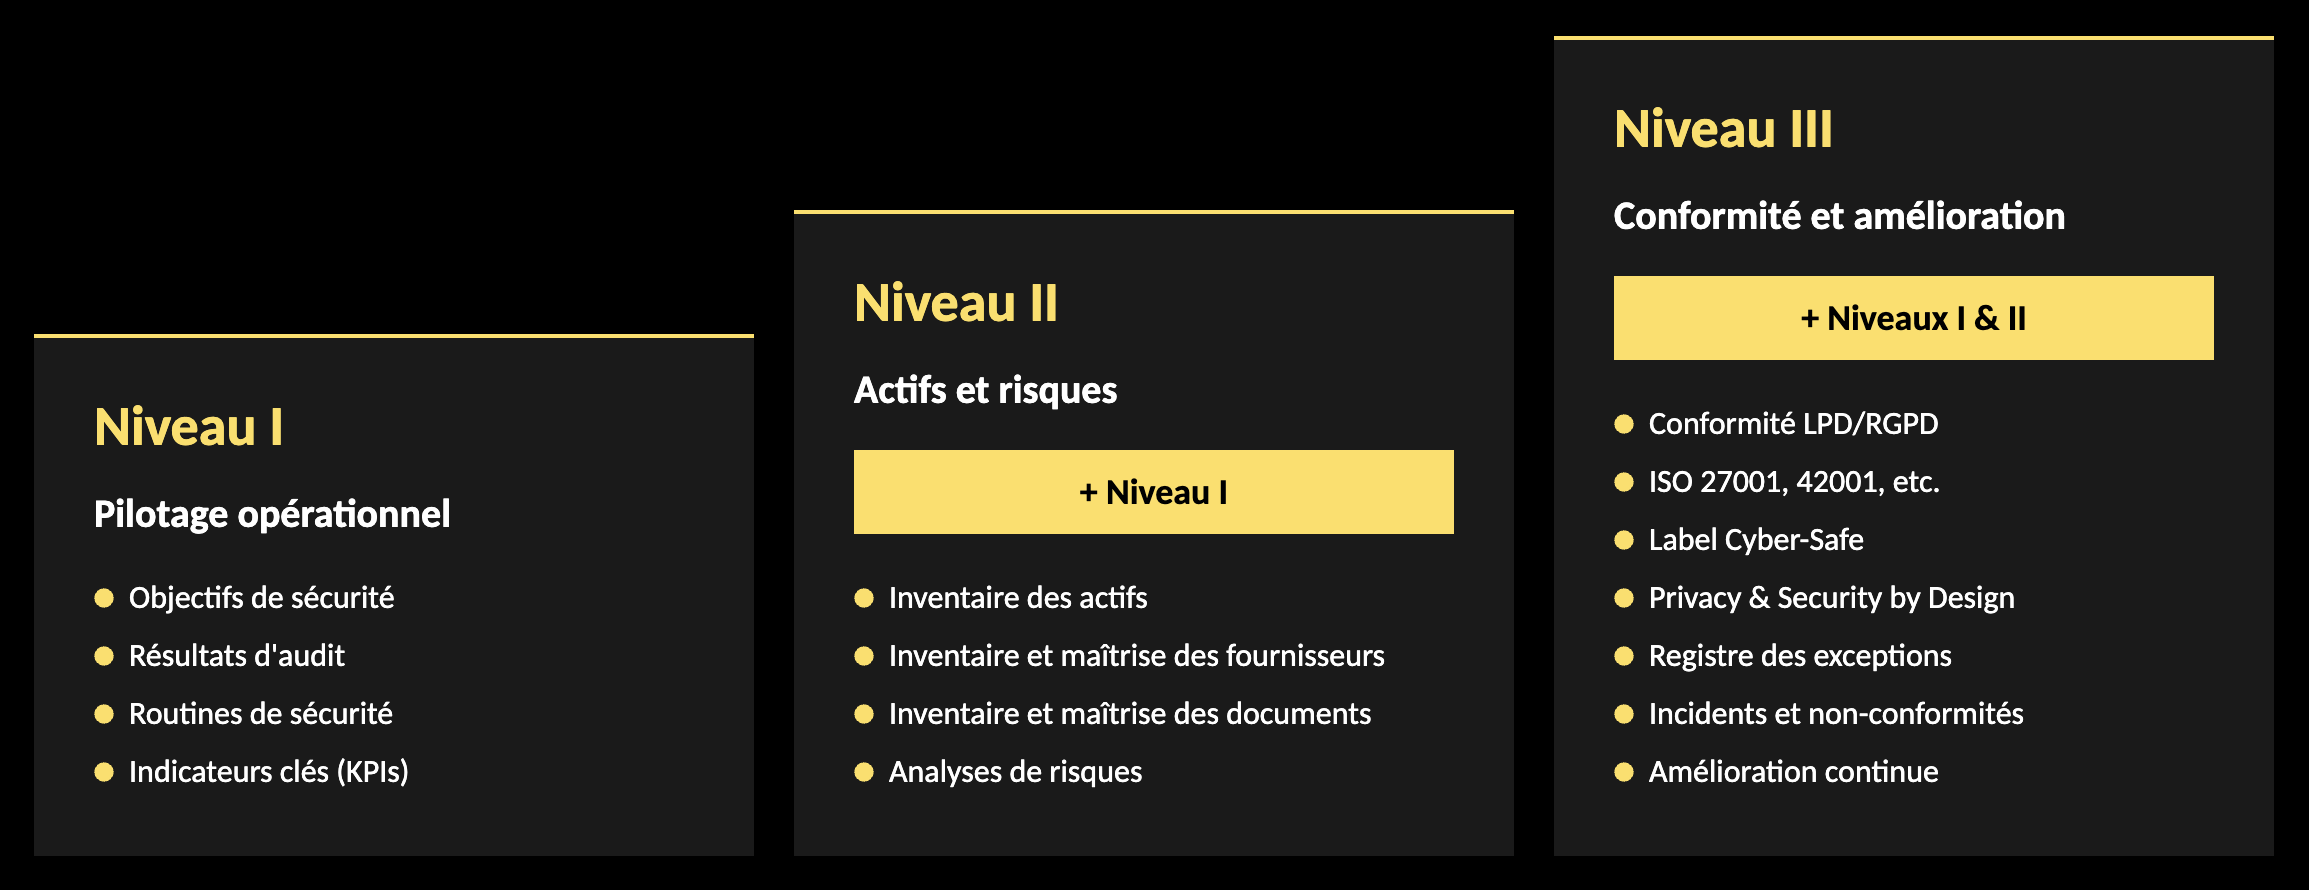
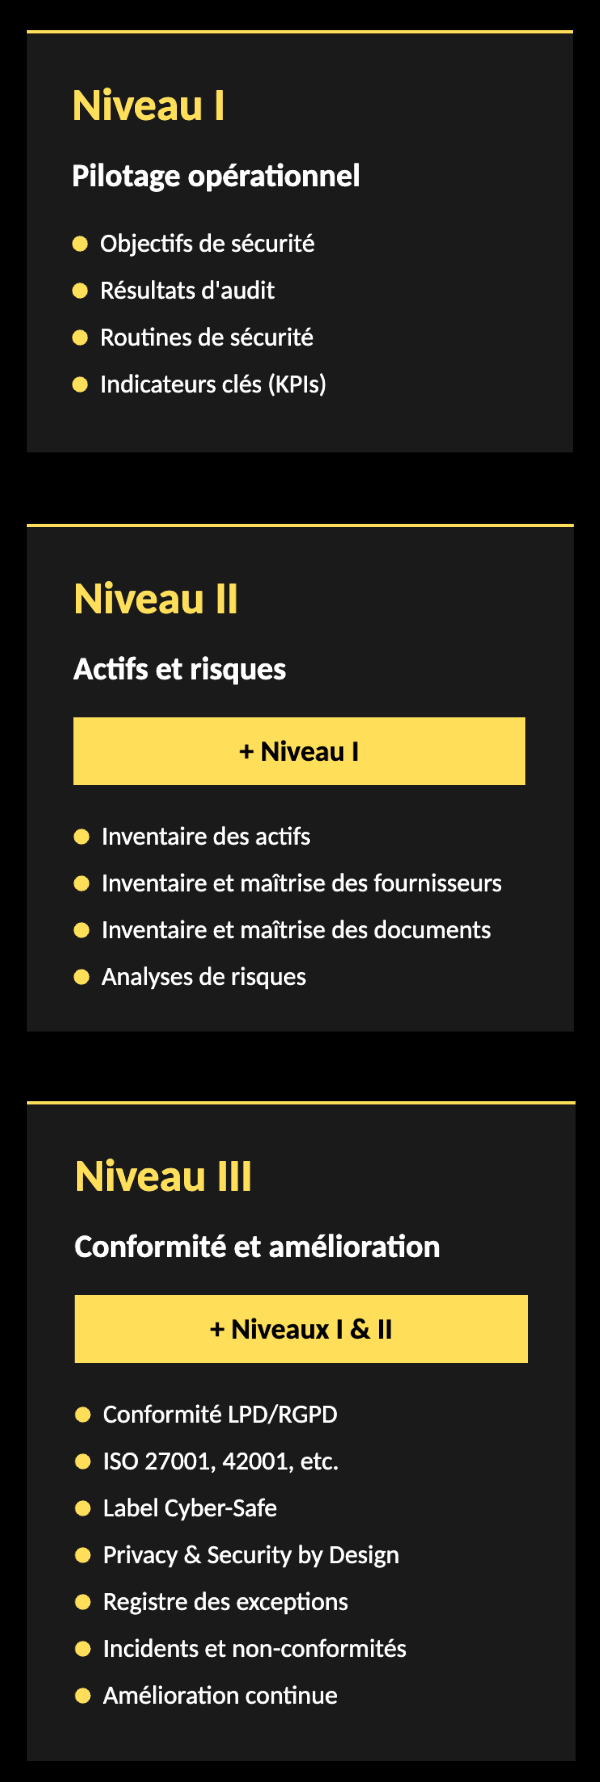
Le premier niveau constitue le socle : il permet de définir et suivre les objectifs de sécurité, de consolider les résultats d’audits, de gérer les routines de sécurité et de suivre les indicateurs clés de performance.
Le deuxième niveau enrichit ce socle avec une vision structurée des ressources de l’organisation : inventaire des actifs, inventaire des fournisseurs, inventaire des documents, et conduite d’analyses de risques.
Le troisième niveau complète l’ensemble avec les fonctionnalités dédiées à la démonstration de conformité et à l’amélioration continue : conformité LPD/RGPD, conformité ISO 27001/, conformité ISO 42001 ou encore conformité au label Cyber-Safe, application des principes de Privacy & Security by Design, registre des exceptions, gestion des incidents et non-conformités, ainsi que le pilotage de l’amélioration continue.
Cette logique par paliers permet à une organisation de démarrer simplement, puis d’étendre son usage de la plateforme à mesure que son programme de sécurité gagne en maturité, sans jamais devoir changer d’outil.
Faut-il encore garder Excel une fois DGRC en place ?
Non. Une fois la plateforme déployée, les tableurs et autres outils de gestion de projet génériques n’ont plus leur place dans le pilotage de la conformité ISO 27001. Tout ce qu’ils tentaient de faire de façon dispersée, tels que le suivi des tâches, inventaires, gestion documentaire, reporting, est centralisé nativement dans DGRC, avec en plus la traçabilité et la gestion des accès qui leur faisaient défaut.
Quels sont les risques d’une implémentation ISO 27001 seule, sans expérience ni outil ?
C’est souvent à ce stade que les difficultés apparaissent. Une organisation qui se lance seule dans l’ISO 27001, sans avoir déjà mené ce type de projet et sans outil pour le structurer, cumule deux handicaps à la fois : elle découvre les exigences de la norme en même temps qu’elle doit les mettre en œuvre, et elle le fait avec des moyens de suivi inadaptés à la charge de travail réelle.
Dans ce contexte, plusieurs écueils reviennent régulièrement :
- une documentation produite mais jamais mise à jour, ce qui devient visible dès le premier audit de surveillance ;
- des analyses de risques réalisées une fois puis abandonnées, faute de processus de révision ;
- une personne désignée comme cheffe de projet, sans avoir ni l’expérience pratique, ni les compétences théoriques ;
- un décalage entre ce que l’organisation croit avoir mis en place et ce qu’elle peut réellement démontrer à l’auditeur.
C’est exactement ce type de situation que notre accompagnement vise à éviter. Nos consultants ont mené de nombreux projets de certification et connaissent les attentes réelles des organismes certificateurs. Si votre équipe s’apprête à se lancer seule dans ce chantier, échanger en amont avec nous permet souvent d’éviter des mois de travail à refaire. Nous serions ravis d’échanger avec vous pour en discuter ; pour ce faire, vous pouvez nous contacter.
DGRC est-elle reconnue par les auditeurs en Suisse romande ?
Oui, la plateforme est aujourd’hui bien identifiée par les auditeurs actifs en Suisse romande, ce qui facilite les échanges lors des audits de certification : l’existence et la pertinence des différents modules, la structure des preuves et la traçabilité des décisions leur sont familiers, ce qui fluidifie l’ensemble du processus d’audit.
Peut-on connecter DGRC aux outils de sécurité déjà en place ?
Oui. DGRC peut être intégrée à différents outils de sécurité utilisés par l’organisation, notamment à l’écosystème Microsoft, très présent dans les entreprises suisses. Ces intégrations permettent de faire remonter automatiquement certaines informations vers la plateforme plutôt que de les ressaisir manuellement, ce qui réduit la charge administrative et limite les erreurs de suivi.
Faut-il choisir le SaaS ou une installation chez soi ?
Les deux options sont possibles. DGRC peut être utilisée en mode SaaS, hébergée par Data Guardians dans des centres de données suisses à haute disponibilité, ou installée directement au sein de l’infrastructure du client pour les organisations qui souhaitent garder la main sur l’hébergement de leurs données.
Dans les deux cas, la sécurité de la plateforme repose sur les mêmes fondations : chiffrement des données au repos et en transit, authentification à deux facteurs, single-sign-on (SSO), sauvegardes automatiques quotidiennes et tests d’intrusion réguliers menés par des experts indépendants. DGRC est par ailleurs développée par une société elle-même certifiée ISO 27001, ce qui garantit que ces standards de sécurité sont appliqués dès la conception de l’outil.
En résumé
Gérer un programme ISO 27001 avec Excel et un agenda ne va pas permettre à une organisation de bâtir et améliorer efficacement son SMSI car ce mode de fonctionner atteindra rapidement ses limites : manque de traçabilité, gestion des accès inexistante, documentation dispersée. Une plateforme comme DGRC répond à ces limites grâce à une architecture modulaire et évolutive, reconnue par les auditeurs, intégrable à vos outils existants et disponible aussi bien en SaaS qu’en hébergement propre. Si vous envisagez une certification ISO 27001, demandez une démo pour voir comment DGRC et l’accompagnement de Data Guardians peuvent structurer votre projet dès le départ.