Die Erlangung der ISO-27001-Zertifizierung ist ein wichtiger Schritt für jede Organisation, die ihre Informationen schützen möchte. Die Zertifizierung ist jedoch kein Selbstzweck: Sie ist eine kontinuierliche Verpflichtung, die auf Dauer angelegt ist.
Dennoch betrachten mehrere Organisationen die Zertifizierung noch immer als Sprint und stellen anschliessend fest, dass ihr Informationssicherheits-Managementsystem (ISMS) nach dem ersten Überwachungsaudit an Dynamik verliert.
Data Guardians zeigt Ihnen in diesem Artikel die Schlüsselfaktoren für eine erfolgreiche ISO-27001-Implementierung und vor allem konkrete Möglichkeiten, wie Sie Ihr ISMS langfristig aufrechterhalten und kontinuierlich verbessern können.
Was die ISO 27001 wirklich verlangt
Eine Managementnorm, keine Checkliste
Die ISO/IEC 27001 ist die internationale Referenznorm im Bereich der Informationssicherheit. Sie definiert die Anforderungen an die Einführung eines Informationssicherheits-Managementsystems (ISMS). Dafür fordert sie ein strukturiertes System zur Identifizierung, Bewertung und Behandlung von Risiken im Zusammenhang mit der Informationssicherheit innerhalb einer Organisation.
Dieser risikobasierte Ansatz unterscheidet die ISO 27001 von einem einfachen Sicherheitsaudit. So können zwei Organisationen derselben Branche zu sehr unterschiedlichen Ausgestaltungen ihrer ISMS gelangen – und genau das ist von der Norm vorgesehen.
Ein besonders relevanter Rahmen für den Schweizer Markt
In der Schweiz und ganz Europa hat die Bedeutung der ISO 27001 in den letzten Jahren deutlich zugenommen, insbesondere mit dem Inkrafttreten zweier wichtiger Datenschutzregelungen:
- Das neue Bundesgesetz über den Datenschutz (DSG), das am 1. September 2023 in der Schweiz in Kraft getreten ist.
- Die Datenschutz-Grundverordnung (DSGVO) der Europäischen Union, die auch für Schweizer Unternehmen gilt, die Daten von Personen mit Wohnsitz in der EU bearbeiten.
Die Überschneidungen zwischen den beiden Regelungen und der ISO 27001 sind zahlreich. Dies ist ein Effizienzhebel, den unsere Teams bei Data Guardians bei unseren Beratungsmandaten zur Zertifizierung systematisch nutzen.
Die drei Schlüsselfaktoren für eine erfolgreiche ISO-27001-Implementierung
Das Engagement der Geschäftsleitung
Dies ist der wichtigste Erfolgsfaktor. Klausel 5 der Norm ist diesbezüglich eindeutig: Die Geschäftsleitung muss ihre Führungsverantwortung unter Beweis stellen, die erforderlichen Ressourcen bereitstellen und die Sicherheitspolitik der Organisation vorleben. Ein ISO-27001-Projekt, das scheitert oder ins Stocken gerät, ist häufig ein Projekt, bei dem die strategische Unterstützung durch die Geschäftsleitung fehlt.
Eine praxisnahe Risikoanalyse
Die Analyse der Informationssicherheitsrisiken bildet den Kern der ISO 27001. Sie muss die operative Realität der Organisation widerspiegeln und dabei ihre tatsächlichen Informationswerte, technologischen Schnittstellen und Abhängigkeiten sowie die spezifischen Bedrohungen ihrer Branche berücksichtigen.
Ein klassischer Fehler besteht darin, eine «theoretische» Risikoanalyse zu erstellen, die von der Praxis losgelöst ist und lediglich die normative Anforderung erfüllen soll. Das Ergebnis? Ein Dokument, das keine konkreten Massnahmen steuert und bei einem Audit sofort als solches erkannt wird.
Die Einbindung aller Fachbereiche
Informationssicherheitsrisiken betreffen sämtliche Bereiche einer Organisation. Von der Personalabteilung über die Finanzabteilung bis hin zur Rechtsabteilung: Einer der Schlüssel zum Erfolg besteht darin, die Verantwortlichen für die Informationswerte in den einzelnen Abteilungen zu identifizieren und diese nichttechnischen Teams für die Herausforderungen und Risiken der Informationssicherheit zu schulen. Dadurch werden die sicherheitsrelevanten Verhaltensweisen in die täglichen Geschäftsprozesse integriert und die Zertifizierung wird zu einer gelebten Sicherheitskultur innerhalb Ihrer Organisation.
Ein ISMS nach der Zertifizierung aufrechterhalten und verbessern
Die ISO-27001-Zertifizierung ist drei Jahre gültig. In diesem Zeitraum finden zwei jährliche Überwachungsaudits statt, jeweils 12 und 24 Monate nach dem ersten Zertifizierungsaudit. Nach 36 Monaten folgt ein vollständiges Rezertifizierungsaudit. Diese Termine sowie die internen Audits bieten die Möglichkeit, nachzuweisen, dass Ihr ISMS aktiv ist und kontinuierlich verbessert wird.
Konkrete Massnahmen zur Aufrechterhaltung
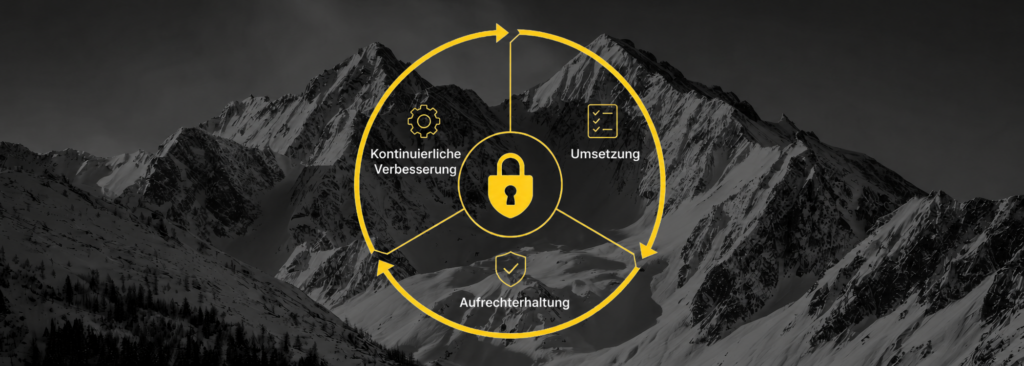
Mehrere Mechanismen ermöglichen es, ein ISMS im Alltag aktiv und wirksam zu halten. Die meisten davon sind direkt in der Norm vorgesehen:
- Eine jährliche Managementbewertung durchführen: Sie ist ein zentraler Bestandteil des ISMS. Sie ermöglicht es, zu überprüfen, ob alle im Rahmen des ISMS durchgeführten Massnahmen angemessen sind, die bereitgestellten Ressourcen ausreichen und die strategische Ausrichtung der Organisation weiterhin den richtigen Weg vorgibt.
- Interne Audits durchführen: Sie spielen eine wichtige Rolle bei der frühzeitigen Erkennung von Nichtkonformitäten und Verbesserungspotenzialen des ISMS. Richtig durchgeführt, helfen sie dabei, zu verhindern, dass diese Aspekte bei Zertifizierungsaudits zu schwerwiegenden Nichtkonformitäten führen.
- Nichtkonformitäten angemessen behandeln: Unabhängig davon, woher eine Nichtkonformität stammt, muss eine Ursachenanalyse durchgeführt und ein dokumentierter Massnahmenplan erstellt werden. Die Massnahmen müssen angemessen sein, bis zu ihrem Abschluss nachverfolgt und hinsichtlich ihrer Wirksamkeit bewertet werden.
Diese formalen Anforderungen der Norm machen weitgehend den Unterschied zwischen reifen Organisationen und Organisationen aus, die mit der Aufrechterhaltung ihrer Zertifizierung zu kämpfen haben.
Fazit
Eine erfolgreiche ISO-27001-Implementierung beginnt mit den richtigen Grundlagen: dem Engagement der Geschäftsleitung, einer realistischen Risikoanalyse und der Einbindung aller Fachbereiche.
Der eigentliche Wert der Zertifizierung zeigt sich jedoch erst langfristig – in der Fähigkeit der Organisation, ihr ISMS aktiv zu halten, seine Wirksamkeit zu messen und es kontinuierlich zu verbessern.
Bei Data Guardians können wir Sie in jeder Phase Ihres Zertifizierungsprozesses unterstützen: von der ersten Analyse über die Umsetzung der Compliance-Anforderungen und die Vorbereitung des Audits bis hin zur kontinuierlichen Betreuung Ihres ISMS durch unsere DPO-, CISO- und ISMS-Manager-Dienstleistungen.
Wenn Sie die Einführung oder Strukturierung Ihres ISO-27001-Zertifizierungsprojekts planen, stehen wir Ihnen gerne für ein erstes Gespräch zur Verfügung.