Wir sind besonders stolz darauf, bekannt geben zu dürfen, dass Data Guardians die ISO 27001-Zertifizierung erhalten hat. Über die berechtigte Freude hinaus, die eine solche Anerkennung mit sich bringt, ist dieser Meilenstein aus mehreren Gründen von Bedeutung: für uns als auf Informationssicherheit spezialisiertes Unternehmen, für unsere Kunden, unsere Partner und unsere Mitarbeitenden.
In diesem Artikel erläutern wir, was diese Zertifizierung konkret bedeutet, welche Grenzen sie hat – denn diese gibt es – und weshalb nicht alle ISO 27001-Zertifizierungen gleichwertig sind.
Warum ist diese Zertifizierung für uns ein wichtiger Meilenstein?
Die Erlangung der ISO 27001-Zertifizierung bedeutet vor allem, ein Ökosystem des Vertrauens aufzubauen. Diese internationale Norm gilt heute als Referenz, um nachzuweisen, dass eine Organisation eine strukturierte Governance für die Informationssicherheit etabliert hat: Identifikation von Risiken, Massnahmen zur Risikobehandlung und kontinuierliche Verbesserung.
Diese Grundlage wird zunehmend zu einer Mindestanforderung – in einem Umfeld, in dem Cyberangriffe immer häufiger auftreten und immer ausgefeilter werden. Die durch künstliche Intelligenz vorangetriebene Beschleunigung – sei es zur Automatisierung von Phishing-Kampagnen, zur Erstellung schädlicher Inhalte oder zur Industrialisierung der Aufklärung potenzieller Ziele – verändert das Ausmass der Bedrohung für alle Organisationen, unabhängig von ihrer Branche. In diesem sich ständig weiterentwickelnden digitalen Umfeld ist eine formalisierte Governance keine Option mehr, sondern eine Notwendigkeit für jede Organisation.
Eine Zertifizierung, die zu unserem Geschäft passt
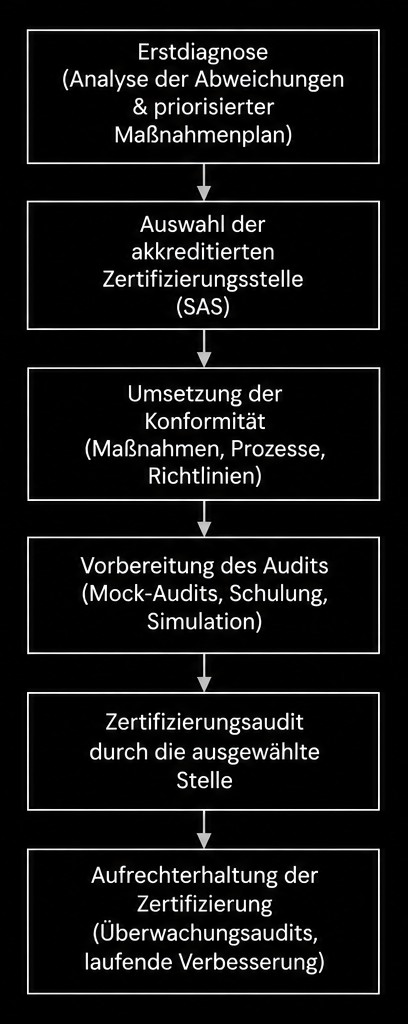
Unsere Methodik gliedert sich in fünf grosse Phasen, und wir haben sie für uns selbst genauso durchlaufen, wie wir es für unsere Kunden tun – denn wir wollten nicht der „Schuster mit den schlechtesten Schuhen“ sein:
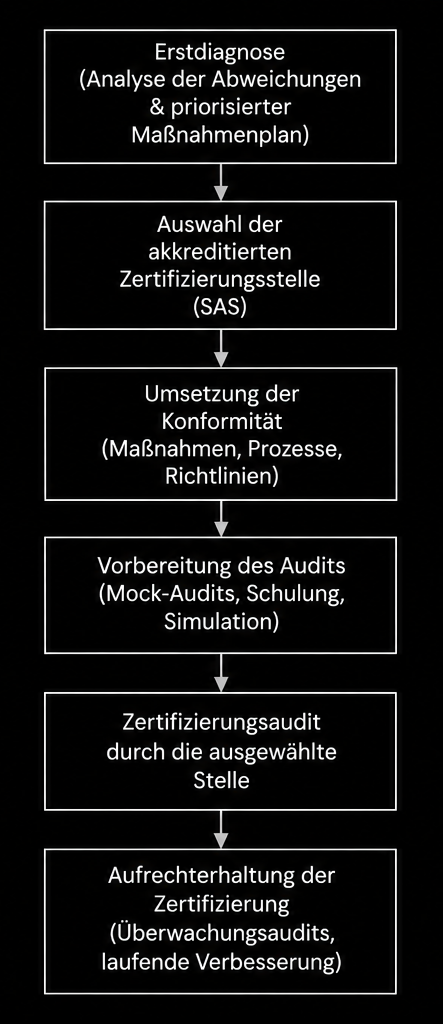
Die initiale Analyse besteht aus einer umfassenden Bestandsaufnahme unserer Organisation im Hinblick auf die Anforderungen der ISO 27001. Diese Gap-Analyse mündet in einen Diagnosebericht und einen priorisierten Massnahmenplan, einschliesslich einer Einschätzung des Zeitrahmens bis zur Erlangung der Zertifizierung.
Nach Abschluss dieser Phase haben wir unsere Zertifizierungsstelle ausgewählt – eine entscheidende Wahl für den weiteren Verlauf, auf die wir weiter unten noch eingehen.
Anschliessend folgte die Umsetzung der Konformität: die konkrete Einführung der erforderlichen Massnahmen, Prozesse und Richtlinien – mit einem pragmatischen Ansatz und ohne unnötige Dokumentationslast. Es handelt sich um denselben Ansatz, den wir auch bei unseren Kunden anwenden.
Darauf folgte die Vorbereitung auf das Audit: Dokumentenprüfung, interne Probeaudits, Schulung unserer Teams sowie simulierte Gespräche mit externen Auditoren, um unsere Chancen zu maximieren, die Zertifizierung bereits beim ersten Audit zu erhalten.
Mit der Erlangung der Zertifizierung ist die Arbeit jedoch nicht abgeschlossen: Wir stellen nun die laufende Aufrechterhaltung unseres Managementsystems durch unsere eigenen Dienstleistungen im Bereich DPO, CISO & ISMS Manager sicher, ergänzt durch jährliche Überwachungsaudits, regulatorisches Monitoring und die kontinuierliche Verbesserung unseres Managementsystems.
Reicht eine ISO 27001-Zertifizierung aus, um ein gutes Sicherheitsniveau zu gewährleisten?
Das ist eine berechtigte Frage, und die ehrliche Antwort lautet: nicht vollständig, zumindest nicht allein.
Die ISO-27001-Norm verlangt die Einrichtung einer Governance, die es ermöglicht, Risiken für die Informationssicherheit zu identifizieren und zu bewerten. Für viele Organisationen stellt dies bereits einen bedeutenden Fortschritt dar. Die Norm lässt der Geschäftsleitung bzw. dem Verwaltungsrat jedoch einen erheblichen Entscheidungsspielraum. So kann entschieden werden, hohe Risiken zu akzeptieren, anstatt sie zu behandeln.
Mit anderen Worten: ISO 27001 strukturiert den Ansatz für das Risikomanagement, aber:
- sie schreibt kein Mindestniveau der Sicherheitsreife vor;
- sie legt keine konkreten verbindlichen technischen Massnahmen fest.
Dies ist ein wichtiger Unterschied zu anderen, stärker präskriptiven Referenzwerken wie dem Schweizer Label Cyber-Safe oder anerkannten Frameworks wie dem NIST Cybersecurity Framework und den CIS Controls, die konkrete technische und organisatorische Kontrollen zur Umsetzung detailliert beschreiben. ISO 27001 folgt stärker einer Logik der Governance und der Steuerung von Risiken als einer technischen Checklistenlogik.
Aus diesem Grund empfehlen wir unseren Kunden häufig, ISO 27001 als solide Grundlage zu betrachten und diese je nach Kontext und Reifegrad durch stärker operative Referenzwerke zu ergänzen.
In diesem Sinne bietet diese Grundlage heute auch eine natürliche Erweiterung im Bereich der künstlichen Intelligenz. ISO/IEC 42001, veröffentlicht im Dezember 2023, ist die erste internationale Norm für Managementsysteme im Bereich künstliche Intelligenz. Sie schafft einen Rahmen für die verantwortungsvolle Entwicklung, Bereitstellung und Nutzung dieser Technologien und wendet dabei dieselben Grundsätze der Governance und des Risikomanagements wie ISO 27001 auf die spezifischen Risiken der KI an. Mehrere unserer Kunden haben bereits mit diesem Prozess begonnen, nachdem ihr ISMS stabilisiert war. Diese Entwicklung verfolgen wir aufmerksam und bewegen uns ebenfalls in diese Richtung.
Sind alle ISO 27001-Zertifizierungen gleichwertig?
Nein – und das ist ein Punkt, der Organisationen viel zu selten erklärt wird. Der Wert einer ISO 27001-Zertifizierung hängt unmittelbar von der Sorgfalt der Zertifizierungsstelle ab, die das Audit durchgeführt hat, und insbesondere von der Organisation, die diese Zertifizierungsstelle selbst akkreditiert hat.
In der Schweiz erfolgt die Akkreditierung von Zertifizierungsstellen durch die Schweizerische Akkreditierungsstelle (SAS), die dem Staatssekretariat für Wirtschaft (SECO) angegliedert ist. Die SAS ist für die Bewertung und Akkreditierung von Zertifizierungsstellen sowie anderen Konformitätsbewertungsstellen zuständig und trifft ihre Akkreditierungsentscheide unabhängig und souverän gemäss den geltenden nationalen und internationalen Vorgaben. Eine Akkreditierung durch die SAS stellt daher eine starke Garantie für die Seriosität, die technische Kompetenz und die Unparteilichkeit der Zertifizierungsstelle dar.
Dennoch wenden sich manche Organisationen an Zertifizierungsstellen, insbesondere an ausländische, deren Audit-Anforderungen deutlich weniger streng sein können als jene, die für SAS-akkreditierte Stellen gelten. Das Ergebnis trägt zwar denselben Namen – „ISO 27001-zertifiziert“ –, spiegelt jedoch nicht unbedingt dieselbe Prüfungsstrenge oder Glaubwürdigkeit wider.
Genau aus diesem Grund sind wir besonders stolz darauf, unser Audit mit der SQS (Swiss Association for Quality and Management Systems) durchgeführt zu haben, einer Schweizer Zertifizierungsstelle, die von der SAS akkreditiert ist. Über die Akkreditierung selbst hinaus war für uns insbesondere das Profil der SQS-Auditoren entscheidend: Experten, die sowohl mit den organisatorischen und dokumentarischen Aspekten (Richtlinien, Prozesse, Governance) als auch mit den technischen Aspekten (Architektur, Konfigurationen, konkrete Sicherheitsmassnahmen) bestens vertraut sind.
Die Kombination dieser beiden Kompetenzbereiche bei denselben Auditoren ist in der Branche selten. Viele Zertifizierungsstellen sind in einem Bereich stark, im anderen jedoch weniger tiefgehend. Dadurch konnten wir von einem anspruchsvollen Audit profitieren, das unseren tatsächlichen Reifegrad sowohl inhaltlich als auch formal realistisch widerspiegelt.
Was bedeutet diese Zertifizierung für die Zukunft?
Diese Zertifizierung ist kein Endziel, sondern ein Meilenstein. Sie verpflichtet uns dazu, auch weiterhin ausschliesslich hochwertige Elemente umzusetzen, die mit unseren Werten und unserer Unternehmensidentität im Einklang stehen, und unsere eigene Sicherheits-Governance kontinuierlich weiterzuentwickeln – ganz im Sinne dessen, was wir auch unseren Kunden empfehlen.
Möchten Sie mehr über unseren ISO-27001-Ansatz erfahren oder Unterstützung bei Ihrem eigenen Zertifizierungsprojekt erhalten? Kontaktieren Sie uns gerne: Unser Team freut sich darauf, mit Ihnen über Ihren spezifischen Kontext und Ihre individuellen Herausforderungen zu sprechen.
Quellen
- Schweizerische Akkreditierungsstelle (SAS) / SECO — seco.admin.ch
- ISO/IEC 42001:2023 — Internationale Organisation für Normung