Nous sommes particulièrement fiers d’annoncer que Data Guardians a obtenu la certification ISO 27001. Au-delà de la satisfaction légitime que suscite ce type de reconnaissance, cette étape est importante à plusieurs titres : pour nous en tant qu’organisation spécialisée dans la sécurité de l’information, pour nos clients, pour nos partenaires et pour nos collaborateurs.
Dans cet article, nous revenons sur ce que représente concrètement cette certification, sur ses limites, car il y en a, et sur les raisons pour lesquelles toutes les certifications ISO 27001 ne se valent pas.
Pourquoi cette certification est-elle une étape importante pour nous ?
Obtenir la certification ISO 27001, c’est avant tout construire un écosystème de confiance. Cette norme internationale est aujourd’hui la référence pour démontrer qu’une organisation a mis en place une gouvernance structurée de la sécurité de l’information : identification des risques, mesures de traitement, amélioration continue.
Ce socle devient de plus en plus un minimum attendu, dans un contexte où les cyberattaques se multiplient et gagnent en sophistication. L’accélération portée par l’intelligence artificielle, que ce soit pour automatiser des campagnes de phishing, générer du contenu malveillant ou industrialiser la reconnaissance de cibles, change l’échelle de la menace pour toutes les organisations, quel que soit leur secteur. Dans ce contexte numérique en constante évolution, disposer d’une gouvernance formalisée n’est plus une option, c’est une nécessité pour toute organisation.
Une certification cohérente avec notre métier
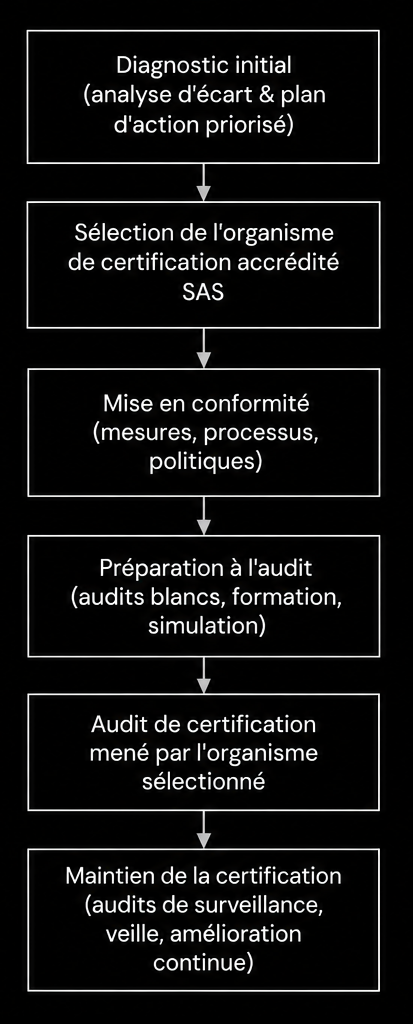
Notre méthodologie s’articule en cinq grandes phases, et nous les avons suivies pour nous-mêmes exactement comme nous le faisons pour nos clients car nous ne voulions pas être les cordonniers les plus mal chaussés :
Le diagnostic initial consiste en un état des lieux complet de notre organisation par rapport aux exigences de l’ISO 27001. Cette analyse d’écart (gap analysis) débouche sur un rapport de diagnostic et un plan d’action priorisé, avec une estimation du délai pour atteindre la certification.
C’est à l’issue de cette étape que nous avons sélectionné notre organisme de certification, un choix déterminant pour la suite ; nous y revenons plus bas.
Vient ensuite la mise en conformité : la mise en place concrète des mesures, processus et politiques nécessaires, avec un accompagnement pragmatique et sans surcharge documentaire inutile ; la même approche que nous appliquons chez nos clients.
La préparation à l’audit a suivi : revue documentaire, audits blancs internes, formation de nos équipes et simulation des entretiens avec les auditeurs externes, pour maximiser nos chances d’obtenir la certification dès le premier audit.
Une fois la certification obtenue, le travail ne s’arrête pas : nous assurons désormais le maintien de notre système de management via nos propres services DPO, CISO & ISMS Manager, audits de surveillance annuels, veille réglementaire et amélioration continue de notre système de management.
La certification ISO 27001 est-elle suffisante pour garantir un bon niveau de sécurité ?
C’est une question légitime, et la réponse honnête est : pas totalement, à elle seule.
La norme ISO 27001 impose de mettre en place une gouvernance permettant d’identifier et d’évaluer ses risques de sécurité de l’information. C’est déjà une avancée majeure pour beaucoup d’organisations. Mais la norme laisse une marge de décision importante à la direction ou au conseil d’administration, qui peut tout à fait choisir d’accepter des risques élevés plutôt que de les traiter.
Autrement dit, l’ISO 27001 structure la démarche de gestion des risques, mais :
- elle n’impose pas de niveau de maturité de sécurité minimal ;
- elle ne fixe pas de mesures techniques concrètes obligatoires.
C’est une différence importante avec d’autres référentiels plus prescriptifs, comme le label suisse Cyber-Safe, ou des cadres reconnus tels que le NIST Cybersecurity Framework ou les CIS Controls, qui détaillent des contrôles techniques et organisationnels précis à mettre en œuvre. L’ISO 27001 répond davantage à une logique de gouvernance et de pilotage des risques qu’à une logique de checklist technique.
C’est pour cette raison que nous recommandons souvent à nos clients de considérer l’ISO 27001 comme une fondation solide, à compléter par des référentiels plus opérationnels selon leur contexte et leur niveau de maturité.
Dans la même logique, cette fondation appelle aujourd’hui un prolongement naturel du côté de l’intelligence artificielle. L’ISO/IEC 42001, publiée en décembre 2023, est la première norme internationale dédiée aux systèmes de management de l’IA : elle encadre le développement, le déploiement et l’exploitation responsables de ces technologies, avec les mêmes réflexes de gouvernance et de gestion des risques que l’ISO 27001, appliqués cette fois aux risques spécifiques de l’IA. Plusieurs de nos clients ont d’ailleurs déjà enclenché leur démarche en ce sens, une fois leur SMSI stabilisé ; une évolution que nous suivons de près et vers laquelle nous nous dirigeons également.
Toutes les certifications ISO 27001 se valent-elles ?
Non, et c’est un point trop rarement expliqué aux organisations. La valeur d’une certification ISO 27001 dépend directement de la rigueur de l’organisme de certification qui a réalisé l’audit, et surtout de l’organisme qui l’a lui-même accrédité.
En Suisse, l’accréditation des organismes de certification est assurée par le Service d’accréditation suisse (SAS), rattaché au Secrétariat d’État à l’économie (SECO). Le SAS gère l’évaluation et l’accréditation des organismes de certification ainsi que d’autres organismes d’évaluation de la conformité, et prend ses décisions en matière d’accréditation de manière autonome et souveraine, conformément aux directives nationales et internationales en vigueur. Être accrédité par le SAS constitue donc une garantie forte de sérieux, de compétence technique et d’impartialité de l’organisme de certification.
Or, certaines organisations font appel à des organismes de certification, notamment étrangers, dont les exigences d’audit peuvent être nettement moins strictes que celles imposées aux organismes accrédités SAS. Le résultat porte le même nom, « certifié ISO 27001 », mais ne recouvre pas la même rigueur d’audit ni la même crédibilité.
C’est précisément pour cette raison que nous sommes particulièrement fiers d’avoir réalisé notre audit avec la SQS (Swiss Association for Quality and Management Systems), organisme suisse accrédité par le SAS. Au-delà de l’accréditation elle-même, ce qui a fait la différence pour nous, c’est le profil des auditeurs SQS : des experts à l’aise aussi bien sur le volet organisationnel et documentaire (politiques, procédures, gouvernance) que sur le volet technique (architecture, configurations, mesures de sécurité concrètes). Combiner ces deux compétences chez les mêmes auditeurs est rare dans le secteur ; beaucoup d’organismes sont solides sur un axe, plus légers sur l’autre. Cela nous a permis de bénéficier d’un audit exigeant et réellement représentatif de notre niveau de maturité, sur le fond comme sur la forme.
Ce que cette certification change pour la suite
Cette certification n’est pas un aboutissement, mais une étape. Elle nous engage à continuer de ne mettre en place que des éléments de qualité, cohérents avec nos valeurs et notre identité d’entreprise, et à faire évoluer en continu notre propre gouvernance de la sécurité, à l’image de ce que nous recommandons à nos clients.
Vous souhaitez en savoir plus sur notre démarche ISO 27001, être accompagné dans votre propre projet de certification ? N’hésitez pas à nous contacter : notre équipe se fera un plaisir d’échanger avec vous sur votre contexte et vos enjeux spécifiques.
Sources
- Service d’accréditation suisse (SAS) / SECO — seco.admin.ch
- ISO/IEC 42001:2023 — Organisation internationale de normalisation