Warum ist die Steuerung von ISO 27001 in der Praxis eine Herausforderung?
Die Zertifizierung nach ISO 27001 erfordert die Dokumentation Dutzender Prozesse, die kontinuierliche Überwachung von Risiken sowie den Nachweis, dass das Informationssicherheits-Managementsystem (ISMS) tatsächlich funktioniert. Viele Organisationen beginnen dieses Projekt mit den ihnen zur Verfügung stehenden Tools: einer Excel-Tabelle mit mehreren Tabellenblättern, einem gemeinsamen Kalender für Fristen und einigen gemeinsam genutzten Ordnern für die Dokumentation.
Dieser Ansatz kann eine gewisse Zeit funktionieren, insbesondere bei der Implementierung des ISMS. Sobald das Programm jedoch mit allen Beteiligten und den verschiedenen damit verbundenen Aktivitäten funktionieren muss, werden die Grenzen zunehmend schwer zu ignorieren.
Kann man ISO 27001 tatsächlich mit Excel und einem Kalender verwalten?
In der Praxis: Ja, zumindest am Anfang. Die Erfahrung zeigt jedoch, dass ein solches System langfristig nicht funktioniert. Mit der Zeit sind mehrere Dateien gleichzeitig im Umlauf, Versionen weichen voneinander ab und niemand weiss mehr, wer was wann geändert hat. Erinnerungen an Fristen erfolgen manuell, wodurch leicht etwas vergessen werden kann. Vor allem aber ermöglicht eine Tabellenkalkulation weder die zentrale Ablage von Nachweisdokumenten noch eine präzise Verwaltung der Zugriffsrechte entsprechend den jeweiligen Rollen (Verantwortliche, Validierende, Auditoren).
Genau diese Aspekte – Nachvollziehbarkeit, Änderungshistorie und Zugriffsverwaltung – prüfen ISO-27001-Auditoren vorrangig. Ein ISMS, das auf verstreuten Dateien basiert, lässt sich im Audit schwieriger verteidigen, selbst wenn die Dokumentation inhaltlich korrekt ist.
Warum führt Data Guardians Implementierungen nur mit einer spezialisierten Plattform durch?
Bei Data Guardians haben wir eine klare Entscheidung getroffen: Wir begleiten keine ISO-27001-Implementierung mehr ohne eine dedizierte Plattform. Das ist keine Frage des Prinzips, sondern eine Erkenntnis aus der Praxis. Wir haben zu viele Organisationen gesehen, die monatelange Arbeit in Excel-Dateien investiert haben, die schliesslich nicht mehr handhabbar waren – mit nicht aktualisierten Risiken, verstreuten Auditnachweisen und einem erheblichen Betreuungsaufwand, der häufig bei einer einzigen, bereits überlasteten Person liegt.
Ein spezialisiertes Tool verändert die Situation grundlegend: Es zentralisiert die Verwaltung der Dokumentation, automatisiert das Fristenmanagement, protokolliert jede Aktion und ermöglicht eine Gesamtübersicht in Echtzeit. So wird aus einer Compliance-Pflicht ein tatsächlich gesteuertes System.
Was ist die DGRC-Plattform und warum eignet sie sich für ISO 27001?
DGRC ist die von Data Guardians betriebene Plattform für Governance, Risk und Compliance. Sie wurde von Anfang an darauf ausgelegt, Referenzwerke wie ISO 27001, NIST, das DSG oder die DSGVO sowie das Cyber-Safe-Label zu unterstützen, sich aber auch an ein organisationsspezifisches Managementsystem anzupassen.
DGRC bietet konkret ein Dashboard mit anpassbaren Indikatoren, eine strukturierte Risikomanagement-Engine sowie eine detaillierte Verwaltung von Aktivitäten mit für jede Aufgabe zugewiesenen Verantwortlichen und Validierenden. Jedes Dokument, jede Entscheidung und jede Änderung wird protokolliert und bleibt langfristig nachvollziehbar – genau das, was ein ISO-27001-Auditor überprüfen möchte.
Welche Themen deckt DGRC ab?
Die Stärke von DGRC liegt in seiner modularen und skalierbaren Architektur. Die Plattform passt sich dem Reifegrad der Organisation an, anstatt eine einzige Vorgehensweise vorzugeben:
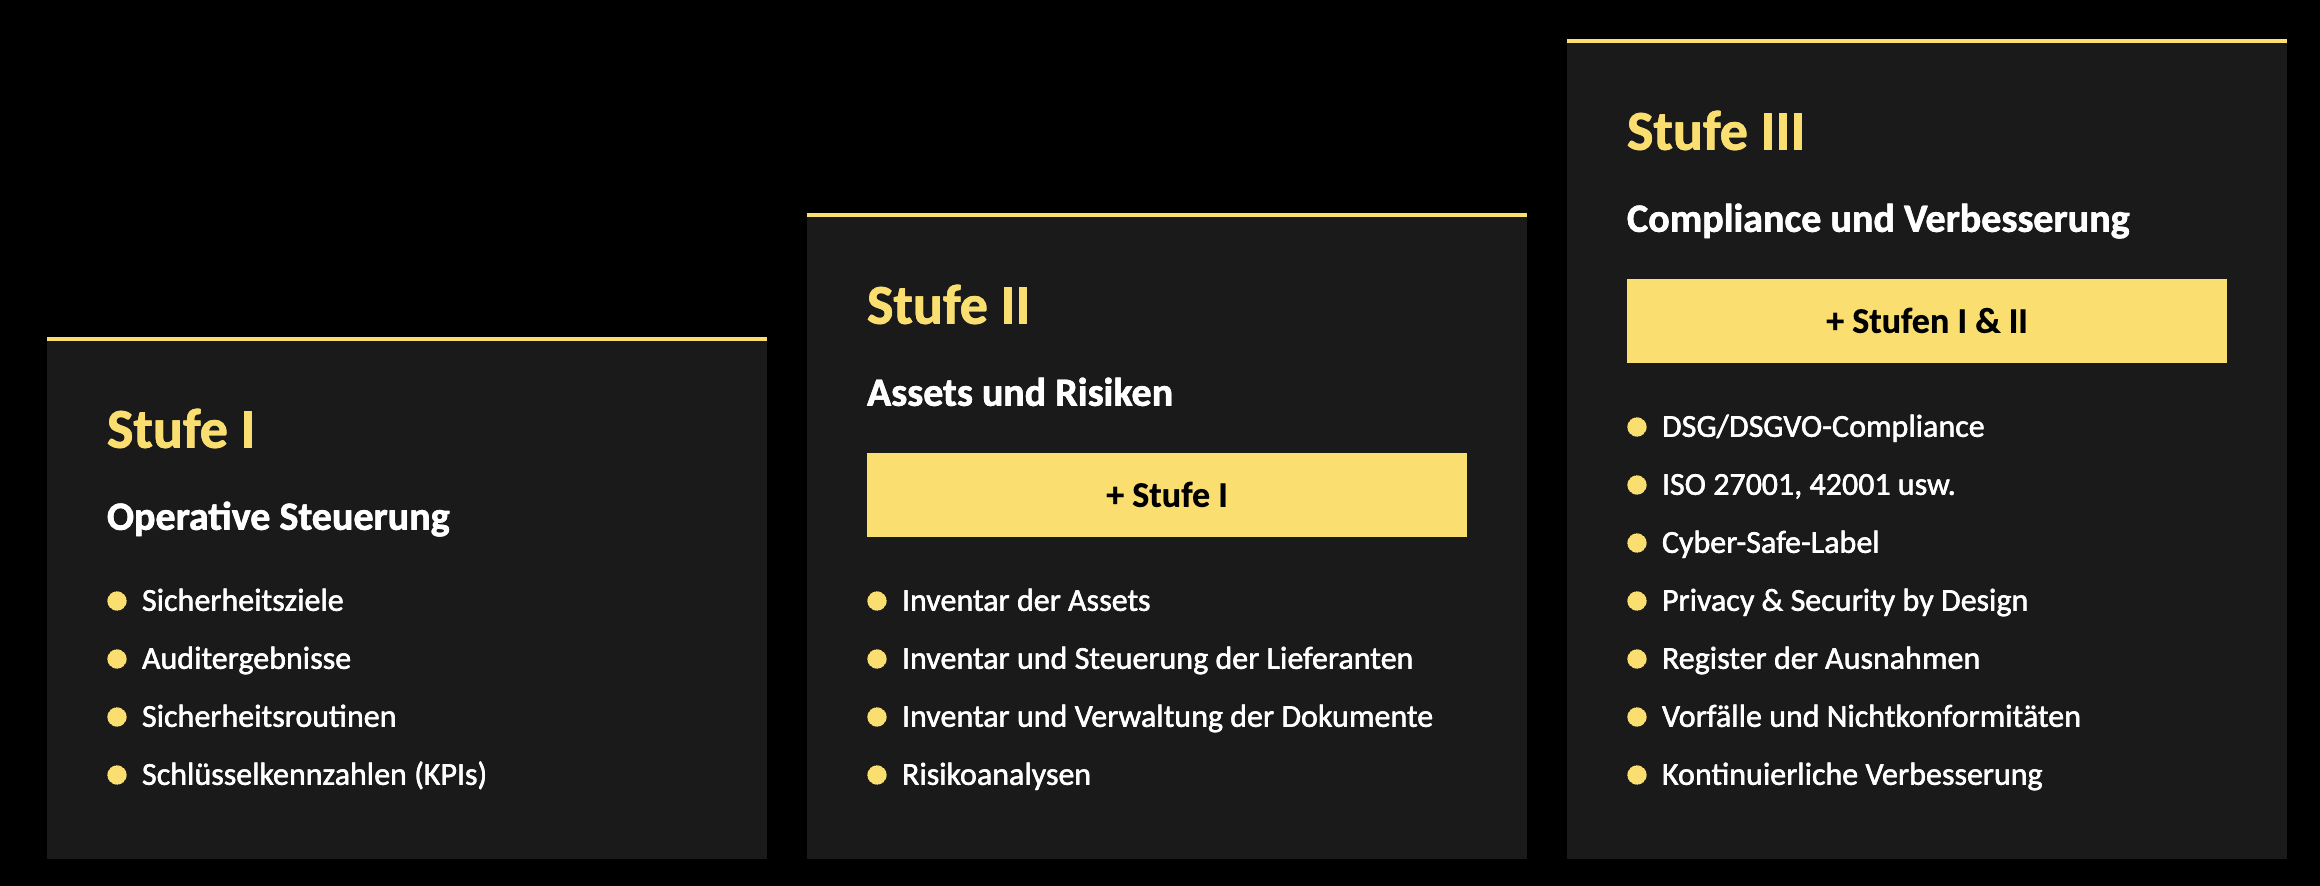
Die erste Stufe bildet die Grundlage: Sie ermöglicht die Definition und Überwachung von Sicherheitszielen, die Konsolidierung von Auditergebnissen, die Verwaltung von Sicherheitsroutinen sowie die Überwachung wichtiger Leistungsindikatoren.
Die zweite Stufe erweitert diese Grundlage um eine strukturierte Übersicht über die Ressourcen der Organisation: Inventar der Assets, Lieferanten- und Dokumenteninventar sowie Durchführung von Risikoanalysen.
Die dritte Stufe ergänzt das Ganze um Funktionen für den Nachweis der Compliance und die kontinuierliche Verbesserung: Compliance mit DSG/DSGVO, ISO-27001-/ISO-42001-Compliance oder Compliance mit dem Cyber-Safe-Label, Umsetzung der Prinzipien Privacy & Security by Design, Verwaltung eines Ausnahme-Registers, Management von Vorfällen und Nichtkonformitäten sowie Steuerung der kontinuierlichen Verbesserung.
Diese stufenweise Logik ermöglicht es einer Organisation, einfach zu starten und die Nutzung der Plattform mit zunehmender Reife ihres Sicherheitsprogramms zu erweitern, ohne jemals das Tool wechseln zu müssen.
Muss Excel nach der Einführung von DGRC weiterhin verwendet werden?
Nein. Sobald die Plattform eingeführt ist, haben Tabellenkalkulationen und andere allgemeine Projektmanagement-Tools keinen Platz mehr bei der Steuerung der ISO-27001-Compliance. Alles, was diese Tools zuvor auf verstreute Weise abbilden sollten – Aufgabenverfolgung, Inventare, Dokumentenmanagement und Reporting – wird nativ in DGRC zentralisiert, ergänzt durch die Nachvollziehbarkeit und Zugriffsverwaltung, die ihnen bislang fehlten.
Welche Risiken birgt eine ISO-27001-Implementierung ohne Erfahrung und ohne Tool?
Oft treten die Schwierigkeiten genau an diesem Punkt auf. Eine Organisation, die ISO 27001 eigenständig angeht, ohne ein solches Projekt bereits durchgeführt zu haben und ohne ein Tool zur Strukturierung, hat gleich mit zwei Nachteilen zu kämpfen: Sie muss die Anforderungen der Norm kennenlernen und gleichzeitig umsetzen – und das mit Mitteln zur Nachverfolgung, die dem tatsächlichen Arbeitsaufwand nicht gerecht werden.
In diesem Zusammenhang treten regelmässig mehrere Stolpersteine auf:
- Dokumentationen werden erstellt, aber nie aktualisiert, was bereits beim ersten Überwachungsaudit sichtbar wird;
- Risikoanalysen werden einmal durchgeführt und anschliessend nicht mehr weitergeführt, weil ein Prozess für deren regelmässige Überprüfung fehlt;
- Eine Person wird als Projektleiterin oder Projektleiter bestimmt, verfügt jedoch weder über praktische Erfahrung noch über die erforderlichen theoretischen Kenntnisse;
- eine Diskrepanz zwischen dem, was die Organisation glaubt umgesetzt zu haben, und dem, was sie dem Auditor tatsächlich nachweisen kann.
Genau solche Situationen möchten wir mit unserer Begleitung vermeiden. Unsere Consultants haben zahlreiche Zertifizierungsprojekte durchgeführt und kennen die tatsächlichen Erwartungen der Zertifizierungsstellen. Wenn Ihr Team dieses Projekt eigenständig starten möchte, kann ein frühzeitiger Austausch mit uns häufig dabei helfen, monatelange Nacharbeit zu vermeiden. Wir tauschen uns gerne mit Ihnen dazu aus; kontaktieren Sie uns, um darüber zu sprechen.
Wird DGRC von Auditoren in der Westschweiz anerkannt?
Ja. Die Plattform ist heute bei den in der Westschweiz tätigen Auditoren gut bekannt, was den Austausch während der Zertifizierungsaudits erleichtert: Die Existenz und Relevanz der verschiedenen Module, die Struktur der Nachweise und die Nachvollziehbarkeit der Entscheidungen sind ihnen vertraut, wodurch der gesamte Auditprozess reibungsloser abläuft.
Kann DGRC mit den bereits vorhandenen Sicherheitstools verbunden werden?
Ja. DGRC kann in verschiedene von der Organisation eingesetzte Sicherheitstools integriert werden, insbesondere in das Microsoft-Ökosystem, das in Schweizer Unternehmen weit verbreitet ist. Diese Integrationen ermöglichen es, bestimmte Informationen automatisch an die Plattform zu übertragen, anstatt sie manuell erneut eingeben zu müssen. Dadurch wird der administrative Aufwand reduziert und das Risiko von Fehlern bei der Nachverfolgung begrenzt.
Sollte man sich für SaaS oder eine Installation in der eigenen Infrastruktur entscheiden?
Beide Optionen sind möglich. DGRC kann im SaaS-Modus genutzt und von Data Guardians in hochverfügbaren Schweizer Rechenzentren gehostet werden oder direkt in der Infrastruktur des Kunden installiert werden, wenn eine Organisation die Kontrolle über das Hosting ihrer Daten behalten möchte.
In beiden Fällen basiert die Sicherheit der Plattform auf denselben Grundlagen: Verschlüsselung der Daten im Ruhezustand und bei der Übertragung, Zwei-Faktor-Authentifizierung, Single Sign-On (SSO), tägliche automatische Backups und regelmässige Penetrationstests durch unabhängige Experten. DGRC wird zudem von einem Unternehmen entwickelt, das selbst nach ISO 27001 zertifiziert ist, wodurch sichergestellt wird, dass diese Sicherheitsstandards bereits bei der Entwicklung des Tools angewendet werden.
Zusammenfassung
Ein ISO-27001-Programm mit Excel und einem Kalender zu verwalten, ermöglicht es einer Organisation nicht, ihr ISMS effizient aufzubauen und weiterzuentwickeln, da dieser Ansatz schnell an seine Grenzen stösst: fehlende Nachvollziehbarkeit, keine Zugriffsverwaltung und verstreute Dokumentation. Eine Plattform wie DGRC begegnet diesen Herausforderungen mit einer modularen und skalierbaren Architektur, die von Auditoren anerkannt wird, sich in Ihre bestehenden Tools integrieren lässt und sowohl als SaaS als auch im eigenen Hosting verfügbar ist. Wenn Sie eine ISO-27001-Zertifizierung in Betracht ziehen, fordern Sie eine Demo an, um zu sehen, wie DGRC und die Begleitung durch Data Guardians Ihr Projekt von Anfang an strukturieren können.