
Eine moderne Firewall und ein aktuelles Antivirenprogramm reichen längst nicht mehr aus, um eine Organisation zu schützen. Die meisten Sicherheitsvorfälle entstehen an anderer Stelle: Ein Zugang, der nie deaktiviert wurde, ein Backup, das nie getestet wurde, oder ein Mitarbeitender, der auf den falschen Link klickt.
In der Schweiz erhielt das Bundesamt für Cybersicherheit (BACS) allein im ersten Halbjahr 2026 27’128 freiwillige Meldungen zu Cybervorfällen, hinzu kamen 200 obligatorische Meldungen von Betreibern kritischer Infrastrukturen. Angreifer nutzen inzwischen künstliche Intelligenz, um ihre Angriffe gezielt zu personalisieren. Angesichts dieser Entwicklung muss Sicherheit als zusammenhängendes Gesamtkonzept verstanden werden und nicht als Summe einzelner Tools.
Genau das ermöglicht ein Informationssicherheits-Managementsystem, kurz ISMS. Wir zeigen, was es umfasst, welchen konkreten Nutzen es bietet und wie es sich auch mit begrenzten Ressourcen umsetzen lässt.
ISMS: Was genau ist damit gemeint?
Ein ISMS ist eine strukturierte Gesamtheit von Regeln, Prozessen, Verantwortlichkeiten und technischen Massnahmen, mit denen die Informationssicherheit kontinuierlich gesteuert werden kann.
Das entscheidende Wort ist «Management». Ein ISMS ist weder eine Software noch ein einmaliges Audit. Es ist eine Methode, um die Sicherheit zu steuern – ähnlich wie Qualität oder Finanzen –, indem Ziele festgelegt und regelmässige Überprüfungen geplant werden.
Der internationale Referenzstandard ist die ISO/IEC 27001. Sie legt in den Kapiteln 4 bis 10 die Anforderungen an ein ISMS fest und umfasst in Anhang A 93 Sicherheitsmassnahmen, die in vier Kategorien unterteilt sind: organisatorische, personenbezogene, physische und technologische Massnahmen.
Was sind die drei Sicherheitsziele eines ISMS?
Ein ISMS zielt in erster Linie darauf ab, drei Eigenschaften von Informationen zu schützen, die häufig als «CIA-Triade» bezeichnet werden.
Vertraulichkeit stellt sicher, dass nur berechtigte Personen auf Informationen zugreifen können. Sie basiert insbesondere auf der Verwaltung von Zugriffsrechten, Verschlüsselung und starker Authentifizierung.
Integrität gewährleistet, dass Informationen korrekt und vollständig bleiben und nicht unbefugt verändert werden. Protokollierung, Versionskontrolle und Backups tragen dazu bei.
Verfügbarkeit bedeutet, dass Informationen und Systeme verfügbar bleiben, wenn sie benötigt werden. Sie basiert auf Redundanz, wiederherstellbaren Backups und einem getesteten Wiederanlaufplan.
Diese drei Ziele können sich teilweise widersprechen. Ein sehr stark eingeschränkter Zugriff erhöht die Vertraulichkeit, kann aber gleichzeitig die Verfügbarkeit beeinträchtigen. Genau hier kommt das ISMS ins Spiel: Es ermöglicht, diese Entscheidungen auf Grundlage der tatsächlichen Risiken der Organisation abzuwägen.
Warum ein ISMS einführen?
Um auf der Grundlage von Risiken zu entscheiden
Ein ISMS beginnt immer mit einer Risikoanalyse. Sie ermöglicht es, kritische Informationen und die damit verbundenen Bedrohungen zu identifizieren und anschliessend zu entscheiden, welche Massnahmen priorisiert werden müssen. Das Sicherheitsbudget kann so dort eingesetzt werden, wo es den grössten Schutz bietet.
Um das Schweizer Datenschutzgesetz (DSG) und die Anforderungen Ihrer Partner zu erfüllen
Seit September 2023 verpflichtet Artikel 8 des neuen Datenschutzgesetzes Verantwortliche und Auftragsbearbeiter dazu, durch technische und organisatorische Massnahmen ein dem Risiko angemessenes Sicherheitsniveau zu gewährleisten. Ein ISMS hilft dabei, nachzuweisen, dass diese Verpflichtung ernst genommen wird.
Auch für kritische Infrastrukturen werden die Anforderungen strenger. Seit dem 1. April 2025 verpflichtet das Bundesgesetz über die Informationssicherheit (ISG) deren Betreiber, Cyberangriffe innerhalb von 24 Stunden dem BACS zu melden. Ihre Lieferanten, häufig KMU, müssen daher zunehmend nachweisen, dass sie ihre eigene Sicherheit im Griff haben.
Um einem Sicherheitsvorfall standzuhalten
Im ersten Halbjahr 2026 registrierte das BACS 79 Ransomware-Angriffe. Die tatsächliche Zahl dürfte höher liegen, da nicht alle Opfer einen Vorfall melden. Bei einem solchen Angriff muss eine Organisation mit einem ISMS nicht bei null anfangen. Die Rollen und Verantwortlichkeiten sind bereits festgelegt, ebenso wie die Daten, die zuerst wiederhergestellt werden müssen, und die Vorgehensweise bei der Kommunikation. Dadurch kann der Betrieb schneller wieder aufgenommen und der Schaden begrenzt werden.
Um eine Sicherheitskultur zu schaffen
Technische Massnahmen können einen schlecht informierten Mitarbeitenden nicht ersetzen. Ein ISMS integriert Schulungen und Sensibilisierung in den normalen Betrieb, beispielsweise durch regelmässige Phishing-Simulationen. Sicherheit wird dadurch zu einer gemeinsamen Gewohnheit und nicht mehr ausschliesslich zur Aufgabe der IT-Abteilung.
Woraus besteht ein ISMS?
Ein wirksames ISMS basiert auf mehreren Elementen, die ineinandergreifen. Ausgangspunkt ist eine von der Geschäftsleitung genehmigte Informationssicherheitspolitik. Sie definiert den Geltungsbereich und die Ziele und legt die Verantwortlichkeiten fest.
Im nächsten Schritt werden die Risiken analysiert und anschliessend behandelt. Daraus entstehen ein Aktionsplan und eine Anwendbarkeitserklärung (Statement of Applicability), ein Dokument, das festhält, welche Massnahmen aus Anhang A ausgewählt oder ausgeschlossen wurden und warum.
Diese Massnahmen sind technischer und organisatorischer Natur. Zu den technischen Massnahmen gehören beispielsweise Zugriffskontrollen, Verschlüsselung oder Netzwerküberwachung. Zu den organisatorischen Massnahmen zählen unter anderem das Lieferantenmanagement, der Eintritt und Austritt von Mitarbeitenden sowie die Klassifizierung von Informationen.
Die Kontrolle ist ein häufig unterschätztes Element. Ein ISMS bleibt nur dann wirksam, wenn es regelmässig überprüft wird – durch Kennzahlen, die über einen längeren Zeitraum verfolgt werden, durch interne Audits und Penetrationstests sowie durch Managementbewertungen. Auch das Incident Management trägt dazu bei, denn jeder Sicherheitsvorfall zeigt einen Bereich auf, der verbessert werden kann. Ohne diese regelmässige Überprüfung veraltet die Dokumentation schnell und entspricht nicht mehr der Realität.
Wie wird ein ISMS Schritt für Schritt eingeführt?
Die Einführung folgt in der Regel dem PDCA-Zyklus. Jeder Durchlauf des Zyklus bietet die Möglichkeit, das System weiter zu verbessern.
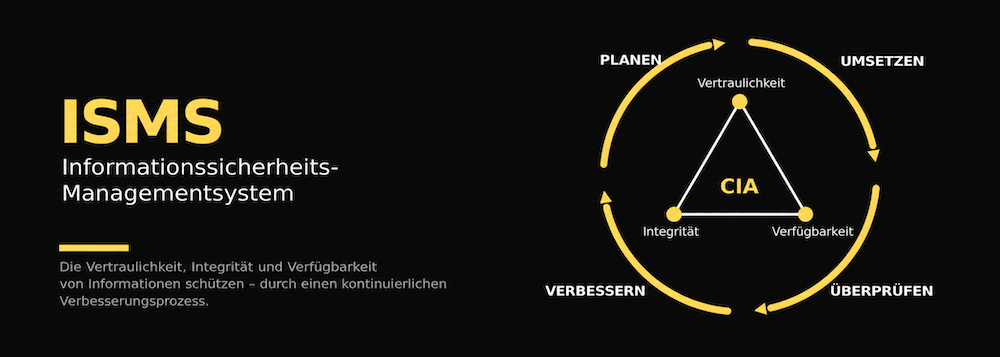
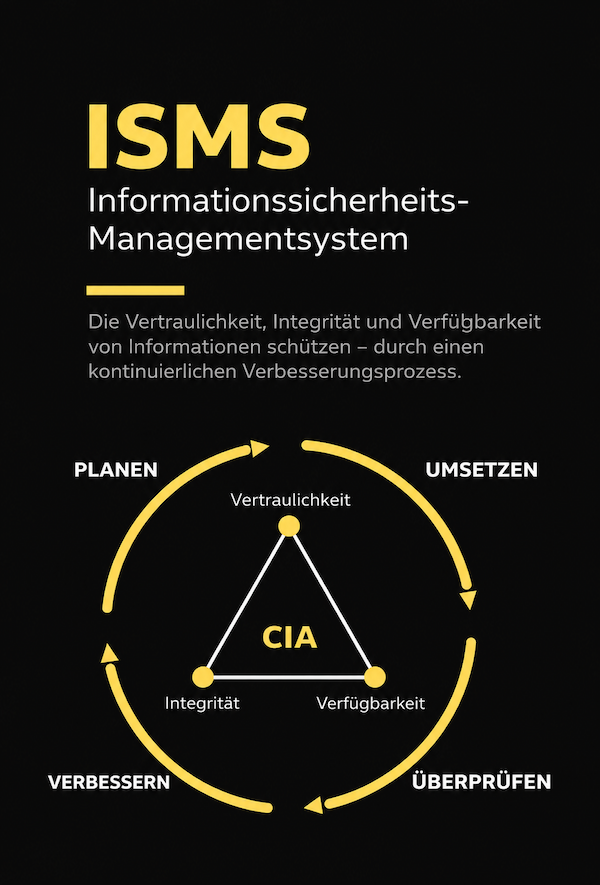
Quelle: Data Guardians, basierend auf der ISO/IEC 27001:2022 (Internationale Organisation für Normung)
| Schritt | Was die Organisation tut |
|---|---|
| Plan (Planen) | Geltungsbereich definieren, Vermögenswerte und Informationswerte erfassen, Risiken analysieren und Ziele festlegen. |
| Do (Umsetzen) | Ausgewählte Massnahmen umsetzen, Teams schulen und Prozesse dokumentieren. |
| Check (Überprüfen) | Wirksamkeit messen, interne Audits durchführen und Sicherheitsvorfälle analysieren. |
| Act (Verbessern) | Abweichungen korrigieren und das ISMS an neue Bedrohungen oder Veränderungen der Geschäftstätigkeit anpassen. |
Weitere Informationen zu den einzelnen Phasen und dazu, wie das System dauerhaft weiterentwickelt werden kann, finden Sie in unserem Leitfaden ISO 27001: Erfolgreiche Implementierung und kontinuierliche Verbesserung Ihres ISMS.
Welche Hindernisse bremsen KMU aus und wie lassen sie sich überwinden?
Der Mangel an Ressourcen ist häufig das grösste Hindernis. Nur wenige KMU verfügen über einen Sicherheitsverantwortlichen in Vollzeit. Viele entscheiden sich daher dafür, diese Aufgabe einem ISMS Manager oder externen CISO zu übertragen, der einige Tage pro Monat zur Verfügung steht, anstatt intern eine entsprechende Stelle zu schaffen.
Auch das Dokumentenmanagement stellt eine Herausforderung dar. Zwischen Richtlinien, Risikoregister und Auditnachweisen wächst die Zahl der Dokumente schnell. Häufig sind sie über verschiedene Tabellen und Dateien verteilt. Eine Governance-Plattform wie DGRC ermöglicht es, alle Informationen zentral zu verwalten und den Fortschritt der Massnahmen zu verfolgen. Wir vergleichen die beiden Ansätze in diesem Artikel.
Auch der menschliche Faktor spielt eine wichtige Rolle. Verfahren, die ohne Einbeziehung der Mitarbeitenden beschlossen werden, stossen häufig auf Widerstand. Wenn die Teams bereits bei der Risikoanalyse einbezogen werden und verstehen, warum eine bestimmte Regel notwendig ist, steigt ihre Akzeptanz deutlich.
Schliesslich entwickelt sich die Bedrohungslage ständig weiter. Ein ISMS, das nie aktualisiert wird, kann innerhalb weniger Monate veraltet sein. Die regelmässigen Überprüfungen im Rahmen des PDCA-Zyklus sind daher entscheidend: Sie sorgen dafür, dass das System langfristig wirksam bleibt.
Muss ein ISMS zertifiziert werden?
Eine Organisation ist nicht verpflichtet, ihr ISMS zertifizieren zu lassen. Eine ISO-27001-Zertifizierung ist dennoch ein wichtiger Vorteil, da sie Kunden und Auftraggebern die Ernsthaftigkeit des Sicherheitsansatzes bestätigt. Diese verlangen eine solche Zertifizierung zunehmend. Data Guardians selbst hat diese Zertifizierung im Oktober 2026 erhalten.
Dieser Trend ist weltweit zu beobachten. Laut der ISO Survey waren Ende 2025 125’622 ISO/IEC-27001-Zertifikate gültig, gegenüber 96’709 ein Jahr zuvor. Das Zertifikat ist nach der Erteilung drei Jahre gültig, vorausgesetzt, dass jedes Jahr ein Überwachungsaudit durchgeführt wird.
Für kleinere Organisationen stellt das Schweizer Label Cyber-Safe eine interessante Alternative dar, die einen deutlich geringeren Dokumentationsaufwand erfordert. Die Unterschiede zwischen den beiden Ansätzen erläutern wir in unserem Artikel Cyber-Safe-Label und ISO-27001-Zertifizierung: Muss man sich entscheiden?.
Fazit: Wo sollten Sie mit Ihrem ISMS beginnen?
Mit einem ISMS wird Informationssicherheit zu einem gesteuerten Prozess, der kontinuierlich gemessen und verbessert wird. Ihre Daten sind besser geschützt – sowohl hinsichtlich ihrer Vertraulichkeit als auch ihrer Integrität und Verfügbarkeit. Gleichzeitig sind Sie besser vorbereitet, um die Anforderungen des DSG und die Erwartungen Ihrer Partner zu erfüllen.
Der erste Schritt ist eine Gap-Analyse, bei der Ihre aktuellen Praktiken mit den angestrebten Anforderungen verglichen werden. So lassen sich Prioritäten festlegen und der erforderliche Budgetrahmen abschätzen.
Möchten Sie wissen, wo Ihre Organisation derzeit steht? Data Guardians ist in der gesamten französischsprachigen Schweiz tätig. Kontaktieren Sie uns für ein unverbindliches Erstgespräch.