Un pare-feu récent et un antivirus à jour ne suffisent plus à protéger une organisation. La plupart des incidents surviennent ailleurs : un accès jamais révoqué, une sauvegarde jamais testée, un collaborateur qui clique sur le mauvais lien.
En Suisse, l’Office fédéral de la cybersécurité (OFCS) a reçu 27’128 signalements volontaires de cyberincidents uniquement durant le premier semestre 2026, auxquels s’ajoutent 200 annonces obligatoires d’exploitants d’infrastructures critiques. Les attaquants s’appuient désormais sur l’intelligence artificielle pour personnaliser leurs attaques. Face à cette évolution, la sécurité doit être pensée comme un ensemble cohérent, et non comme une addition d’outils
C’est précisément ce que permet un système de management de la sécurité de l’information, ou SMSI. Nous verrons ce qu’il recouvre, ce qu’il apporte concrètement et comment le déployer, même avec des ressources limitées.
SMSI : de quoi parle-t-on exactement ?
Un SMSI est un ensemble organisé de règles, de processus, de responsabilités et de mesures techniques qui permet de gérer la sécurité de l’information de manière continue.
Le mot important est « management ». Un SMSI n’est ni un logiciel ni un audit que l’on réalise une fois. C’est une façon de piloter la sécurité, comme on pilote la qualité ou les finances, en se fixant des objectifs et en prévoyant des revues régulières.
La référence internationale est la norme ISO/IEC 27001. Elle fixe les exigences d’un SMSI dans ses chapitres 4 à 10 et propose, dans son annexe A, 93 mesures de sécurité réparties en quatre catégories : organisationnelles, humaines, physiques et technologiques.
Quels sont les trois objectifs de sécurité d’un SMSI ?
Un SMSI vise avant tout à protéger trois propriétés de l’information, souvent regroupées sous le nom de « triade CID ».
La confidentialité garantit que seules les personnes autorisées accèdent à une information. Elle s’appuie notamment sur la gestion des droits d’accès, le chiffrement et une authentification forte.
L’intégrité assure qu’une information reste exacte et complète, et qu’elle n’est pas modifiée sans autorisation. La journalisation, le contrôle des versions et les sauvegardes y contribuent.
La disponibilité signifie que l’information et les systèmes restent accessibles quand on en a besoin. Elle repose sur la redondance, des sauvegardes restaurables et un plan de reprise éprouvé.
Ces trois objectifs peuvent parfois se contredire. Un accès très restreint renforce la confidentialité, mais il peut aussi freiner la disponibilité. C’est justement le rôle du SMSI d’arbitrer ces choix en fonction des risques réels.
Pourquoi mettre en place un SMSI ?
Pour décider sur la base des risques
Un SMSI commence toujours par une analyse de risques. Elle permet de repérer les informations critiques et ce qui les menace, puis de décider des mesures à prendre en priorité. Le budget sécurité est ainsi investi là où il protège le plus.
Pour répondre à la Loi fédérale sur la protection des données (LPD) et aux exigences de vos partenaires
Depuis septembre 2023, l’article 8 de la nouvelle loi sur la protection des données impose aux responsables du traitement et à leurs sous-traitants de garantir une sécurité adaptée au risque, par des mesures techniques et organisationnelles. Un SMSI permet de démontrer que cette obligation est prise au sérieux.
Les règles se durcissent aussi pour les infrastructures critiques. Depuis le 1er avril 2025, la loi fédérale sur la sécurité de l’information (LSI) oblige leurs exploitants à signaler toute cyberattaque à l’OFCS dans les 24 heures. Leurs fournisseurs, souvent des PME, doivent donc de plus en plus prouver qu’ils maîtrisent leur propre sécurité.
Pour tenir le choc en cas d’incident
Au premier semestre 2026, l’OFCS a recensé 79 attaques par rançongiciel, et le nombre réel est sans doute plus élevé, puisque toutes les victimes ne les signalent pas. Face à ce type d’attaque, une organisation dotée d’un SMSI ne part pas de zéro. Les rôles de chacun sont déjà définis, tout comme les données à restaurer en priorité et la manière de communiquer. Elle redémarre plus vite et limite ses pertes.
Pour installer une culture de sécurité
La technique ne compense pas un collaborateur mal informé. Un SMSI intègre la formation et la sensibilisation dans son fonctionnement normal, par exemple avec des simulations de phishing régulières. La sécurité devient un réflexe partagé et non plus uniquement l’affaire du département informatique.
De quoi se compose un SMSI ?
Un SMSI efficace repose sur plusieurs éléments qui fonctionnent ensemble. Tout part d’une politique de sécurité de l’information validée par la direction. C’est elle qui définit le périmètre et les objectifs, et qui précise le rôle de chacun.
L’étape suivante consiste à analyser les risques, puis à les traiter. Elle aboutit à un plan d’action et à une déclaration d’applicabilité, un document qui indique les mesures de l’annexe A retenues ou écartées, avec la justification de chaque choix.
Ces mesures sont de deux ordres. Certaines sont techniques, comme le contrôle d’accès, le chiffrement ou la surveillance du réseau. D’autres relèvent de l’organisation : gestion des fournisseurs, arrivée et départ des collaborateurs, classification des informations.
Le contrôle est un élément souvent négligé. Un SMSI ne vit que s’il est régulièrement vérifié, à travers des indicateurs suivis dans le temps, des audits internes et des tests d’intrusion ou encore une revue de direction. La gestion des incidents y contribue aussi, car chaque incident révèle un point à améliorer. Sans ce suivi, la documentation vieillit vite et ne reflète plus la réalité.
Comment mettre en place un SMSI étape par étape ?
La mise en place suit généralement le cycle PDCA. Chaque tour du cycle permet d’améliorer le système.

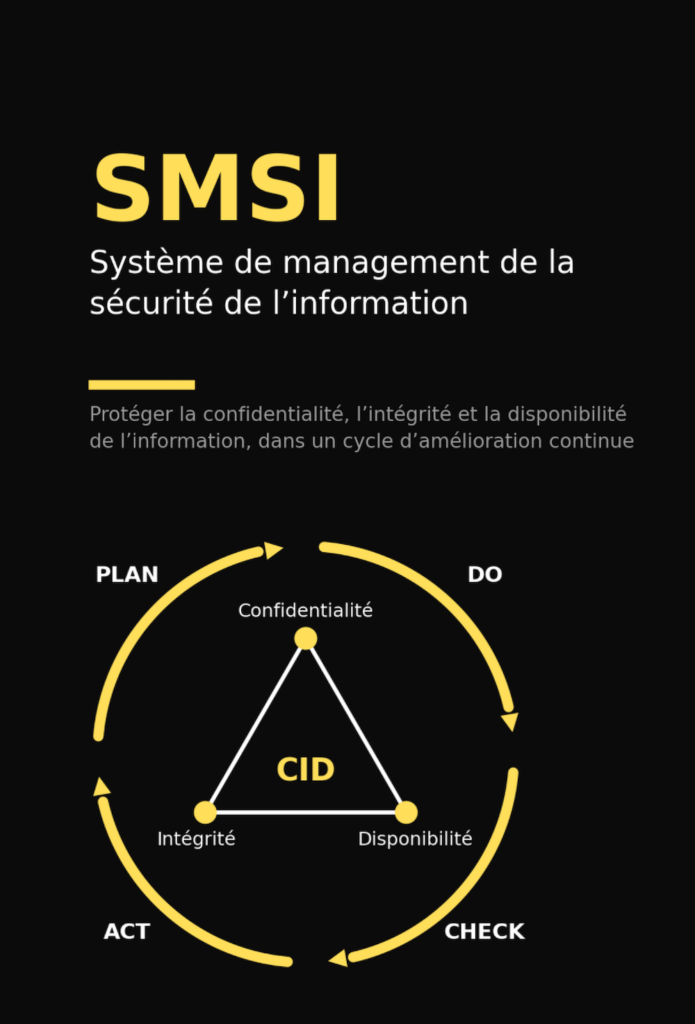
Source : Data Guardians, d’après la norme ISO/IEC 27001:2022 (Organisation internationale de normalisation)
| Étape | Ce que l’organisation fait |
| Plan (planifier) | Définir le périmètre, inventorier les actifs, analyser les risques, fixer les objectifs. |
| Do (déployer) | Mettre en œuvre les mesures choisies, former les équipes, documenter les procédures. |
| Check (vérifier) | Mesurer l’efficacité, mener des audits internes, analyser les incidents. |
| Act (améliorer) | Corriger les écarts et adapter le SMSI aux nouvelles menaces ou à l’évolution de l’activité. |
Pour le détail de chaque phase et la façon de faire vivre le système, consultez notre guide ISO 27001 : réussir son implémentation et améliorer son SMSI dans la durée.
Quels obstacles freinent les PME, et comment les surmonter ?
Le manque de ressources est souvent le premier obstacle. Rares sont les PME qui disposent d’un responsable sécurité à plein temps. Beaucoup choisissent donc de confier ce rôle à un ISMS Manager ou un CISO externe, présent quelques jours par mois, plutôt que de recruter à l’interne.
La gestion documentaire représente une autre difficulté. Entre les politiques, le registre des risques et les preuves d’audit, les documents se multiplient et finissent souvent éparpillés dans des tableurs. Une plateforme de gouvernance comme DGRC permet de tout centraliser et de suivre l’avancement des mesures. Nous comparons les deux approches dans cet article.
Le facteur humain joue également un rôle important. Des procédures décidées sans concertation suscitent souvent de la résistance. Impliquer les équipes dès l’analyse de risques et leur expliquer la raison d’être de chaque règle favorise nettement leur adhésion.
Pour finir, la menace ne cesse d’évoluer. Un SMSI qui n’est jamais remis à jour devient obsolète en quelques mois. Les revues régulières prévues par le cycle PDCA sont donc essentielles : c’est grâce à elles que le système reste efficace dans la durée.
Faut-il obtenir une certification pour son SMSI ?
Rien n’oblige une organisation à faire certifier son SMSI. La certification ISO 27001 reste pourtant un atout important, car elle atteste du sérieux de la démarche auprès des clients et des donneurs d’ordre, qui la réclament de plus en plus souvent. Data Guardians a d’ailleurs obtenu cette certification en octobre 2026.
Cette tendance s’observe partout dans le monde. Selon l’ISO Survey, on comptait 125’622 certificats ISO/IEC 27001 valides fin 2025, contre 96’709 un an plus tôt. Une fois obtenu, le certificat est valable trois ans, sous réserve d’un audit de surveillance chaque année
Pour une petite structure, le label suisse Cyber-Safe représente une alternative intéressante, nettement moins lourde en documentation. Nous détaillons les différences entre les deux démarches dans notre article Label Cyber-Safe et certification ISO 27001 : faut-il choisir ?.
Conclusion : par où commencer votre SMSI ?
Avec un SMSI, la sécurité de l’information devient un processus piloté, que l’on mesure et que l’on améliore en permanence. Vos données sont mieux protégées, qu’il s’agisse de leur confidentialité, de leur intégrité ou de leur disponibilité. Vous êtes aussi mieux préparé pour répondre aux exigences de la LPD et aux attentes de vos partenaires.
La démarche commence par une analyse d’écart, qui compare vos pratiques actuelles aux exigences visées. Elle permet de définir les priorités et d’estimer le budget à prévoir.
Vous souhaitez savoir où en est votre organisation ? Les Data Guardians interviennent dans toute la Suisse romande. Contactez-nous pour un premier échange sans engagement.